
NeuralTrust:企业 AI 应用与智能体安全平台
NeuralTrust 面向企业 AI 应用和智能体,提供集中式网关、安全策略、运行时监控与访问控制,覆盖自研应用、第三方工具、模型、MCP 和 API,帮助降低攻击、数据泄露及不当工具调用风险。
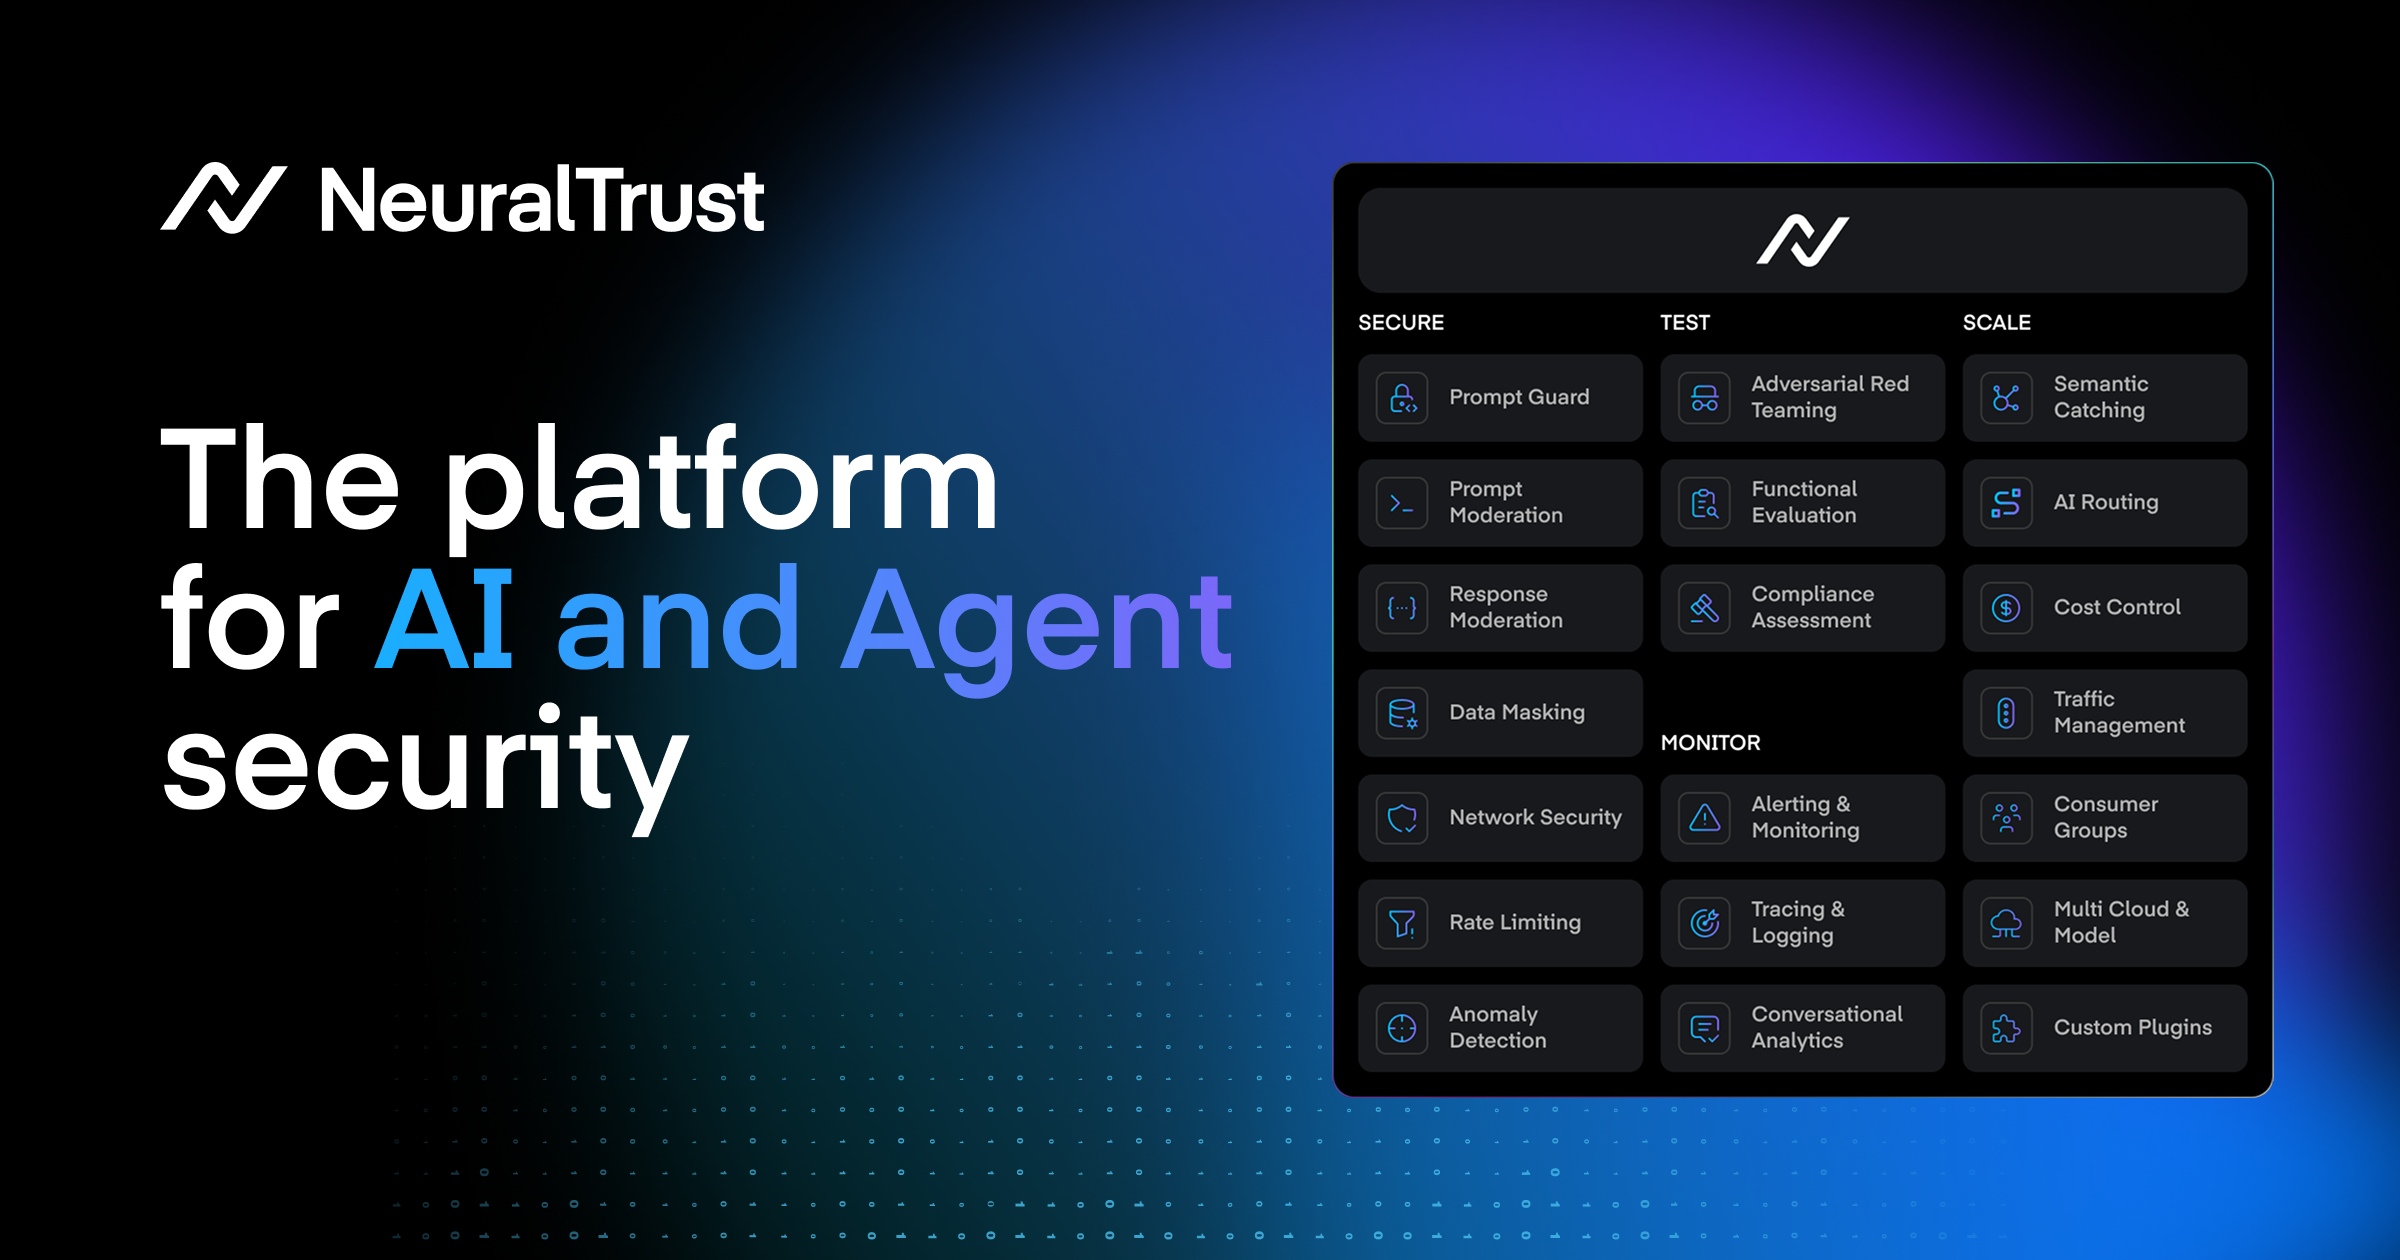
原站提供的展示图片。
- 分类:AI 编程与 Agent
- 名称:NeuralTrust The Platform for AI and Agent Security
- 来源:neuraltrust.ai
NeuralTrust 是一套面向企业 AI 应用和智能体的安全平台。它将模型、数据、身份、工具和服务之间的交互纳入统一控制,通过网关和运行时防护监测提示词、响应及工具调用,并支持对智能体的访问权限、行为和执行流程进行管理。
面向智能体的集中式安全控制
企业智能体通常会连接模型、数据源、API 和外部工具,并可能跨团队或平台运行。NeuralTrust 提供专门的安全层,用于观察已部署的智能体、关联工具和执行工作流,建立组织内 AI 使用情况的实时视图。平台覆盖从推理、规划到行动执行的行为控制,适合需要统一治理多个 AI 工作负载的企业场景。
它的安全能力不局限于单个应用中的检查规则,而是通过集中式网关把策略应用到不同应用和模型。提示词与内容过滤、数据防泄漏以及工具使用权限,都可以纳入统一策略管理。
覆盖的应用与接入场景
NeuralTrust 可用于自研聊天机器人、智能体、检索增强生成应用和 API,也可覆盖第三方工具及智能体。平台介绍的接入范围包括自建系统、智能体平台、第三方 SaaS 和终端入口,因此企业可以在不同部署位置观察和管理 AI 请求与响应。
其控制方式面向模型、MCP、API 和工具调用等连接关系,重点是让身份感知的访问控制和实时防护贯穿每次提示、回复及执行动作。对于已经存在于核心代码之外的智能体,也可通过集中策略维持安全管理。
部署方式与企业数据治理
平台支持在自有虚拟私有云或数据中心部署,也提供私有云或 VPC 托管选项。其架构将控制平面与数据平面分离:数据平面可以运行在企业 VPC 或本地环境中,在本地执行策略;控制平面可以运行在 NeuralTrust 云端或企业自有环境中,并且不处理客户内容。
平台还提供加密流量和完整审计日志,并声明不会使用客户数据训练模型。对于受监管或对数据驻留有要求的组织,部署位置和控制平面、数据平面的划分可作为评估接入方案的重要条件。
适合评估的工作任务
NeuralTrust 适合用于企业 AI 上线前的安全评估、智能体运行时监控、跨应用策略执行、敏感数据防护和工具调用权限管理。安全团队可以借助应用与模型清单了解 AI 资产,观察执行流程,并针对攻击、异常活动或不符合策略的交互采取响应措施。
如果企业同时使用自研应用、第三方 SaaS 和多种模型,集中式网关有助于减少分散配置带来的治理差异。对于金融等监管要求较高的场景,也可将聊天机器人或其他生成式 AI 应用纳入压力测试和上线前的安全验证流程。
常见问题
NeuralTrust 支持本地部署吗?
支持。平台可以部署在企业自有 VPC 或数据中心,也提供私有云或 VPC 托管方式。
它能保护哪些 AI 应用?
可用于自研聊天机器人、智能体、检索增强生成应用和 API,也可覆盖 Microsoft Copilot、ChatGPT、Gemini 等第三方工具或智能体。
基础设施级安全与普通护栏有什么区别?
普通护栏通常是单个工作负载中的应用内检查;基础设施级安全通过集中式网关,将统一策略、可见性和合规管理应用到多个应用与模型。